BIND 9: Codeschmuggel-Lücke im Nameserver

Die Entwickler des Nameservers BIND haben aktualisierte Quellcodes veröffentlicht, die eine Schadcode-Lücke im Dienst schließen.
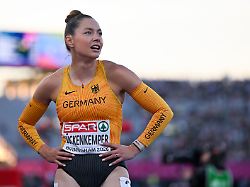
Keine Power nach dem Zeckenbiss: Für Gina Lückenkemper platzt der Traum vom vierten EM-Finale in Serie über 100 Meter. Doch die Berlinerin lässt sich nicht hängen – sie blickt bereits angriffslustig nach vorne.

Vor 15 Jahren war die Aufregung groß, als E10-Kraftstoff an die Tankstellen kam. Geht es nach Verkehrsminister Bilger, könnte bald E20-Sprit kommen.
Mit Vorhaltepauschalen statt Fallpauschalen, mehr Spezialisierung und harten Sparvorgaben will der Bund das Gesundheitssystem umbauen. Doch die Deutsche Krankenhausgesellschaft schlägt Alarm: Nach Umsetzung der Reformen drohe vielen Kliniken das wirtschaftliche Aus.
Die Muslimbruderschaft besteht bereits seit über 100 Jahren. Aus ihrem palästinensischen Ableger ging die Hamas hervor. Die USA erklären drei regionale Ableger zu einer Bedrohung für ihre nationale Sicherheit. Aus Ägypten kommt Zustimmung.
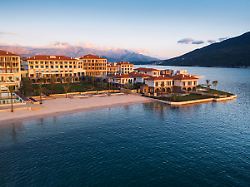
Unser Autor checkt ein im Ultraluxusresort „One&Only Portonovi“, das spektakulär am Tor zur Bucht von Kotor liegt. Das UNESCO-Weltkulturerbe präsentiert sich mit seiner fjordartigen Landschaft und dem exklusiven Yachthafen Portonovi wie eine neue Côte d’Azur.
Eine Boeing 787 ist am Samstag in München erst im letzten Moment von der Startbahn abgehoben – und konnte so wohl gerade noch eine Katastrophe vermeiden. Luftfahrt-Experte Großbongardt erklärt, was schief gegangen ist.[mehr]