Kritische Sicherheitslücke in Apache2 ermöglicht Codeeinschleusung

Nur Server mit aktiviertem HTTP/2 sind betroffen, Updates sind angeraten. Ein Exploit ist möglich, aber schwierig.

In einer ZDF-Doku will Moderatorin Dunja Hayali den schlechten Zustand der Deutschen Bahn zeigen. Doch nicht alle Fakten scheinen korrekt zu sein: Eine Abmahnung der Bahn erzwingt bereits die Änderung zweier Details – nun droht sie mit einem noch drastischeren Schritt.

Das Bundeskabinett hat Änderungen im Baurecht zugestimmt. Die geplanten Regelungen sollen vor allem Kommunen helfen, schneller neue Wohnungen bauen und „Schrottimmobilien“ notfalls sogar enteignen zu können.[mehr]

Lernen in einer Übungsumgebung: Sicherheitsrisiken in der Windows-Active-Directory-Infrastruktur erkennen und beheben, um die IT vor Cyberangriffen zu schützen.
Berlin muss sparen. Die Linke will trotzdem mehr als 200.000 Wohnungen in öffentliche Hand bringen. Finanziert werden sollen die milliardenschweren Pläne durch Mieten, die möglichst niedrig sein sollen.

Wer in dieser Woche häufig mit dem Auto unterwegs ist, sollte besonders auf sein Tempo achten. Unfallträchtige Strecken, Schulen, Baustellen: Bei der europaweiten Blitzerwoche wird an vielen Stellen kontrolliert.
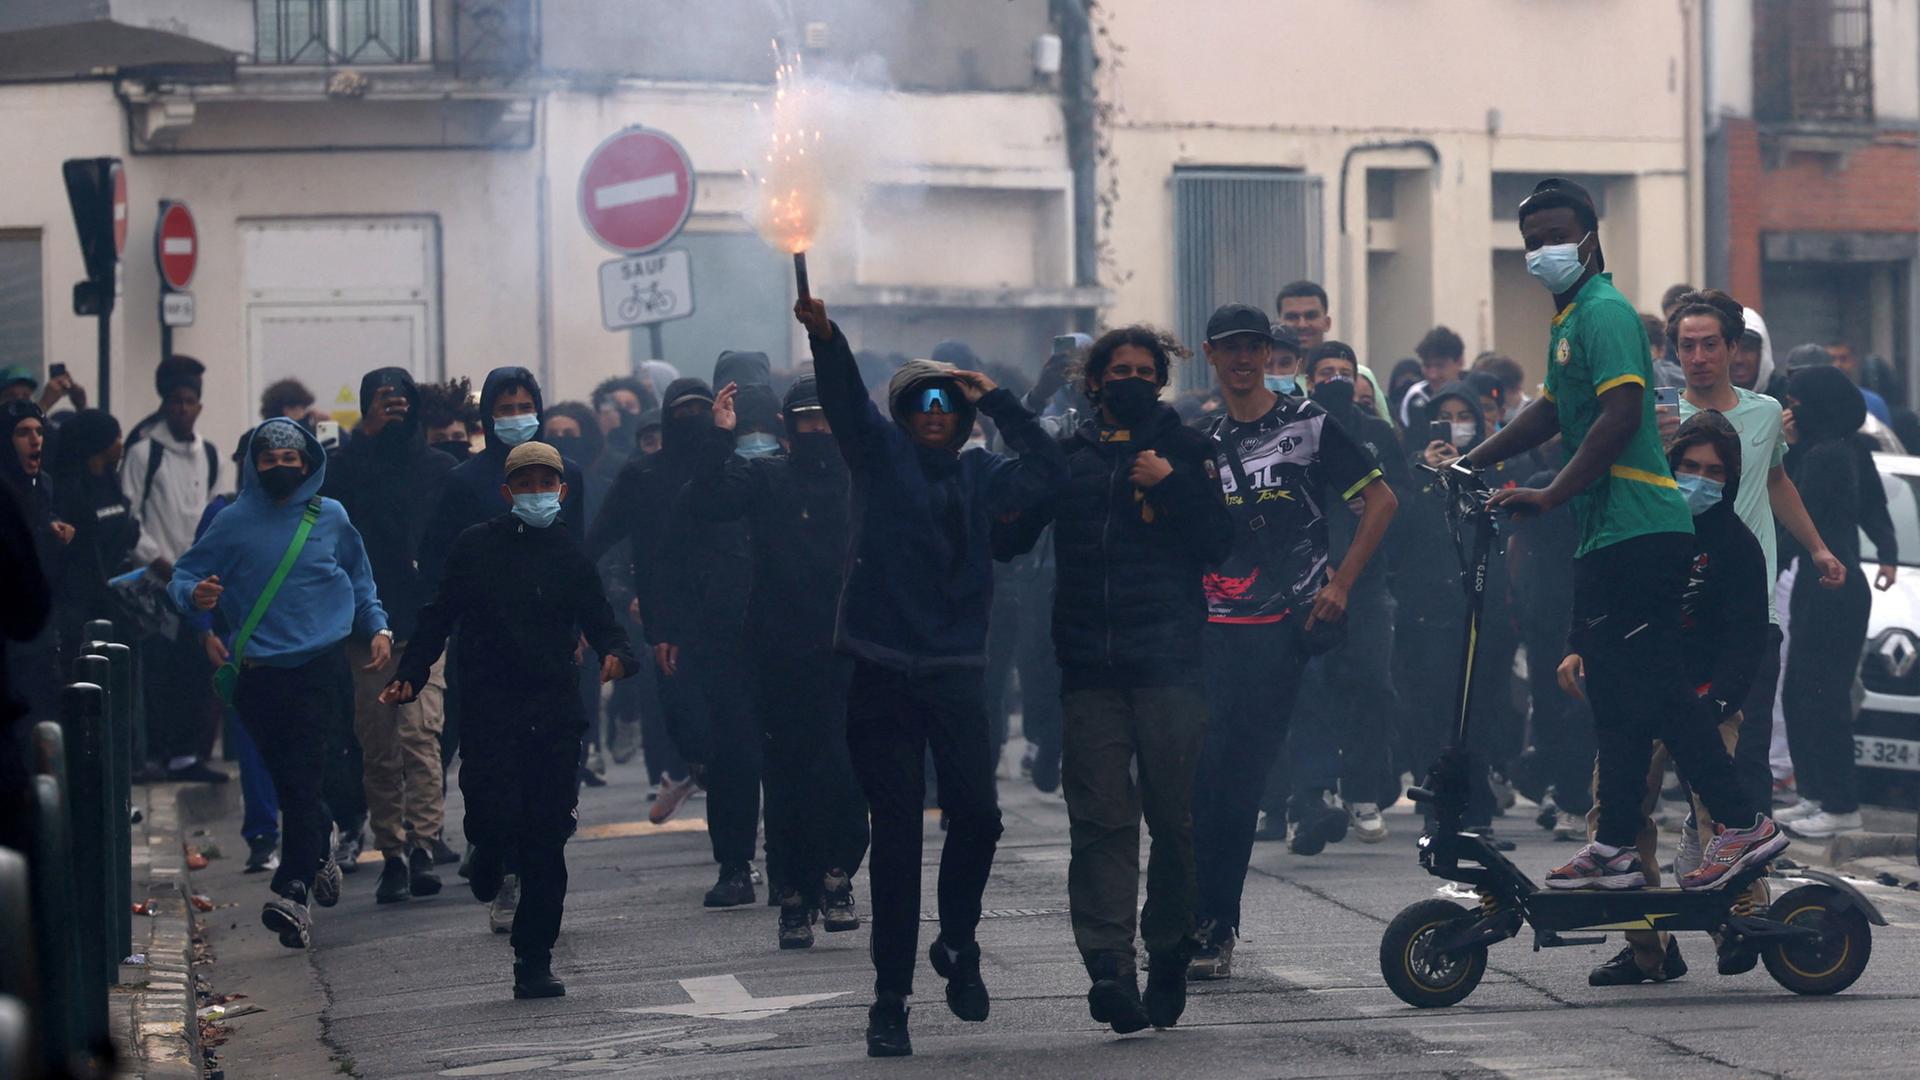
Seit Tagen gehen Schülerinnen und Schüler in Frankreich auf die Straße, um mehr Geld für Bildung einzufordern. Bildungsminister Geffray versprach Verbesserungen. Schülervertreter wollen weiter protestieren – distanzieren sich aber von Gewalt.[mehr]