Ruby behebt drei kritische Lücken, vor denen CVE-Scanner nicht warnen

Die kritischen GitLab-Lücken der letzten Wochen gehen auf drei jetzt behobene Fehler in Rubys Regex-Engine zurück. CVE-Scanner schlagen auf sie nicht an.
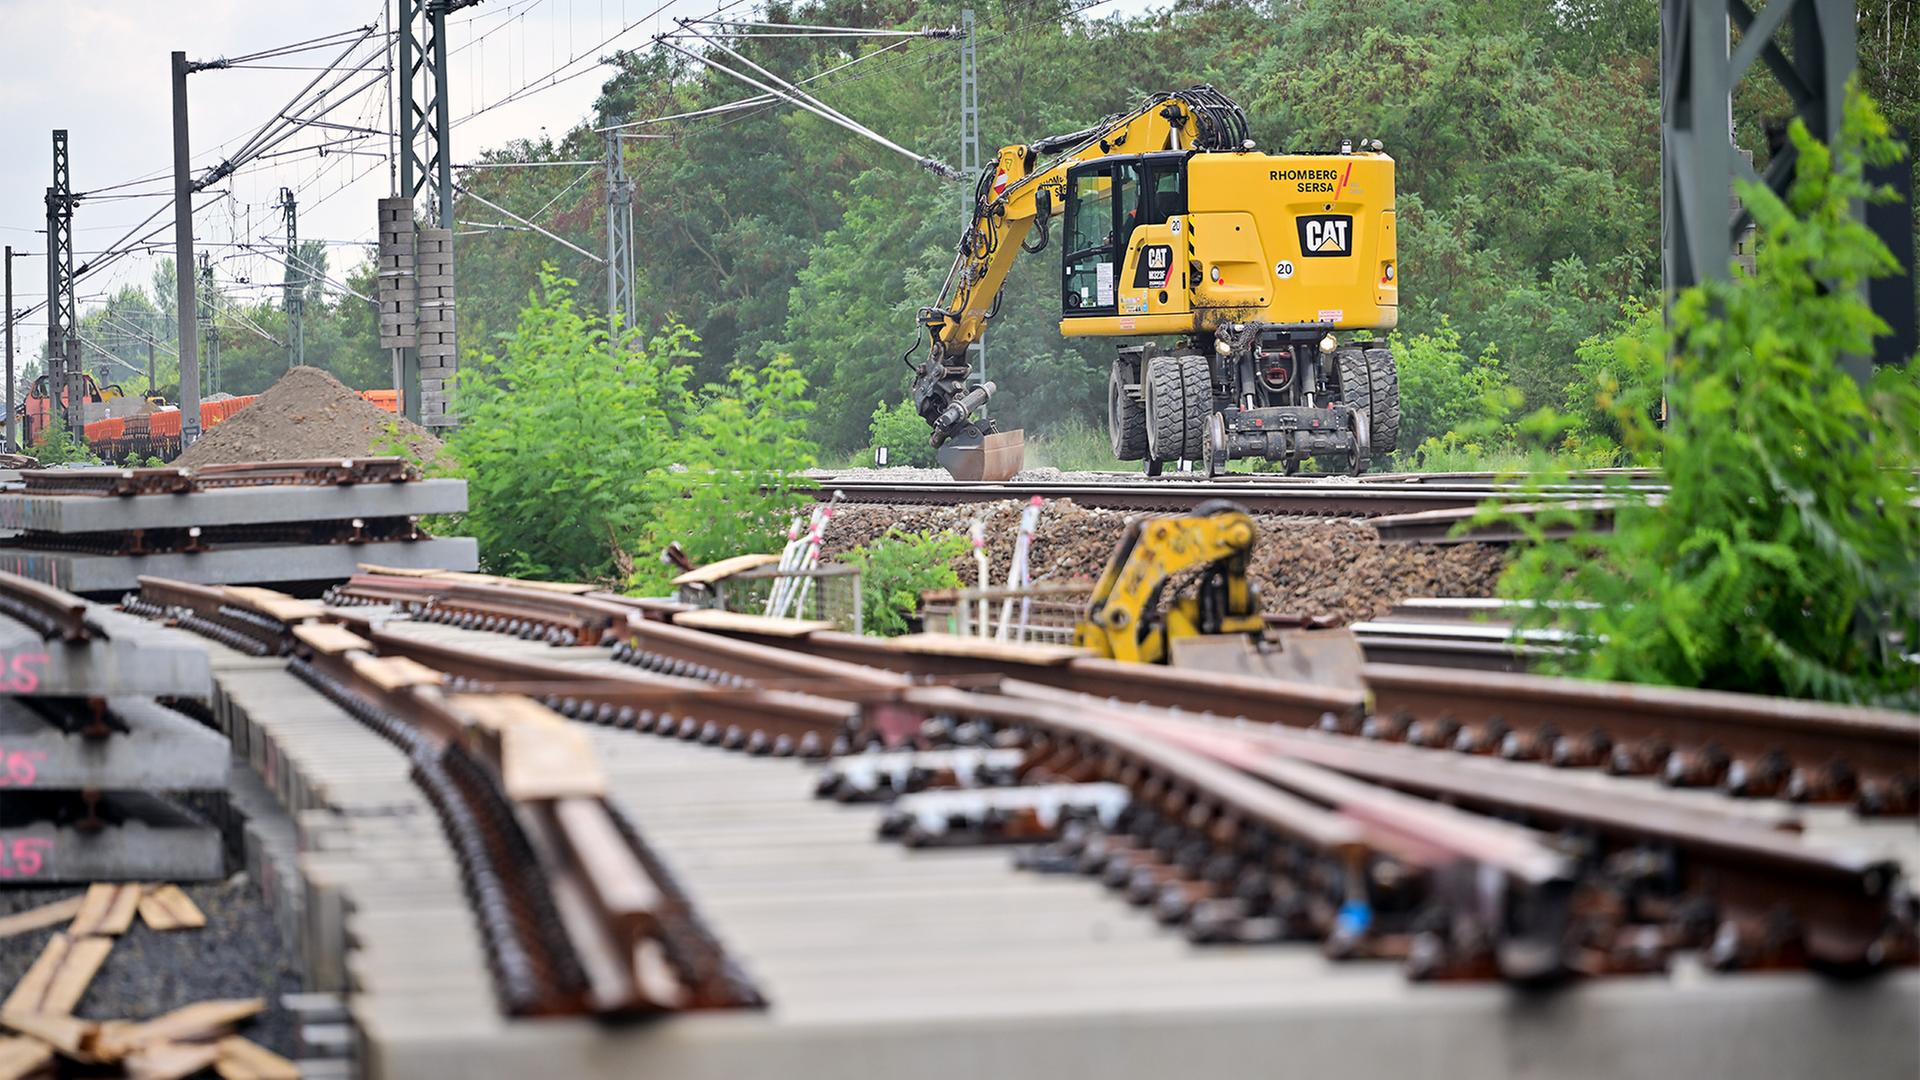
Zehn Monate lang wurde die Bahnstrecke zwischen Berlin und Hamburg umfassend saniert. Doch auch nach der Wiedereröffnung läuft der Verkehr alles andere als reibungslos. Von Jacqueline Piwon.[mehr]
Will Ahmed, Gründer des Fitness-Trackers Whoop, hält Schlaf für die wichtigste Währung des 21. Jahrhunderts. Ein Gespräch über Datenmythen, Elitesport und wie man Biologie zum Geschäftsmodell macht.

Der c’t-Datenschutz-Podcast beleuchtet den Datentransfer in die USA, neue Entscheidungen des EuGH und die stockende Reform der EU-Digitalregeln.

Die Digitalisierung soll das Gesundheitswesen retten – doch Nutzen, Risiken und soziale Folgen bleiben offen. Wohin geht die Reise?

Google bringt Anrufmitschnitte in seine Telefon-App. Zudem erhalten Nutzer der App iOS-ähnliche Kontaktposter für ausgehende Anrufe.
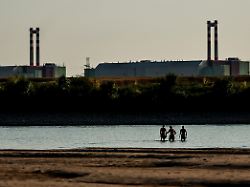
Das Atomkraftwerk Paks erzeugt knapp die Hälfte des ungarischen Stroms. Üblicherweise. Aktuell liefert es fast gar keinen: Es benötigt Wasser aus der Donau, um gekühlt zu werden. Doch der Pegel ist durch Hitze und Trockenheit historisch niedrig. Solarenergie und die Ukraine eilen zur Rettung.