Sicherheitslücke: DoS-Attacken auf IBM SPSS Modeler möglich

Zwei Schwachstellen in Apache OpenNLP bedrohen die Data-Mining-Software IBM SPSS Modeler.
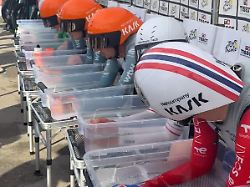
Die Tour de France ist mit einem spektakulären Mannschaftszeitfahren gestartet. Mitfavorit Jonas Vingegaard schlüpft ins Gelbe Trikot. Doch die Schlagzeilen teilt sich der Däne mit dem Team Ineos.

Im Rennen um den Corona-Impfstoff waren sie Konkurrenten – nun schluckt der Gewinner den Verlierer. Das Mainzer Unternehmen Biontech hat eine wichtige Hürde bei der Übernahme von Curevac genommen. In den Fokus rücken nun Krebstherapien.
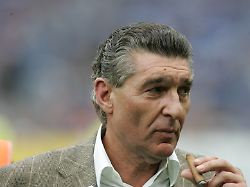
Der einstige Schalke-Manager Rudi Assauer stirbt 2019 nach schwerer Demenzerkrankung. Noch zu Lebzeiten sollen sich seine Tochter und eine Vertraute unrechtmäßig an seinem Vermögen bereichert haben, so die Staatsanwaltschaft. Das zuständige Gericht sieht das anders.
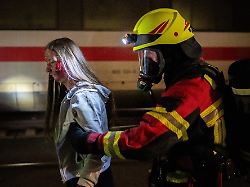
Bei einer Übung in einem Eisenbahntunnel in Thüringen trainieren Einsatzkräfte am Wochenende den Ernstfall. Doch bei einem simulierten ICE-Brand geht alles schief: Die Feuerwehr kommt zu spät, die Kommunikation läuft teilweise über Fax. Der Innenminister ist bedient.

Unbekannte haben offenbar über eine mangelhaft gesicherte API Daten abgezogen und danach gelöscht. Tausende Fotografen und ihre Kunden sind betroffen.

Trotz Versprechen zum Sichern unabhängiger Forschungsdaten bleibt die Finanzierung fürs europäische Projekt OLSPub aus. Eine Bibliothek geht in die Offensive.