UEFI-Lücke: Kritischer Bug versteckt sich seit 16 Jahren in vielen Servern

Eine Lücke in der Codebasis der für das Booten von Netzwerkservern verantwortlichen UEFI-Firmware kann es Angreifern ermöglichen, Schadcode auszuführen.

Twitch nutzt Streams, Clips und Chats für das Training der Amazon-KI. Wer das nicht will, muss in den Einstellungen selbst den Schalter umlegen.
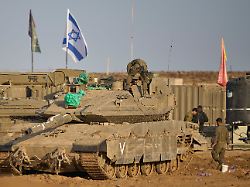
Kurz bevor sich das Massaker vom 7. Oktober zum dritten Mal jährt, erhöht Israel seine Alarmbereitschaft. Trotz der Waffenruhe gebe es Informationen über einen geplanten Angriff durch die Hamas. In diesem Fall müssten die Terroristen „einen hohen Preis zahlen“.
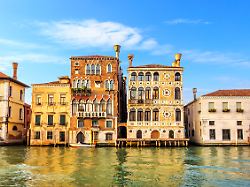
So richtig Glück hat Ca‘ Dario, die sich im Canal Grande in Venedig spiegelt, niemandem gebracht. Im Gegenteil. Jede Art von Leid mussten die Besitzer erfahren. Jetzt steht der Palazzo zum Verkauf. Ob der Preis ihn schmackhaft macht, wird man sehen.

Die Weltgesundheitsorganisation hat nach dem Hantavirus-Ausbruch auf einem Kreuzfahrtschiff keine Hinweise auf eine gefährliche Mutation des Virus. Dennoch sind Fragen zur Übertragung ungeklärt.[mehr]
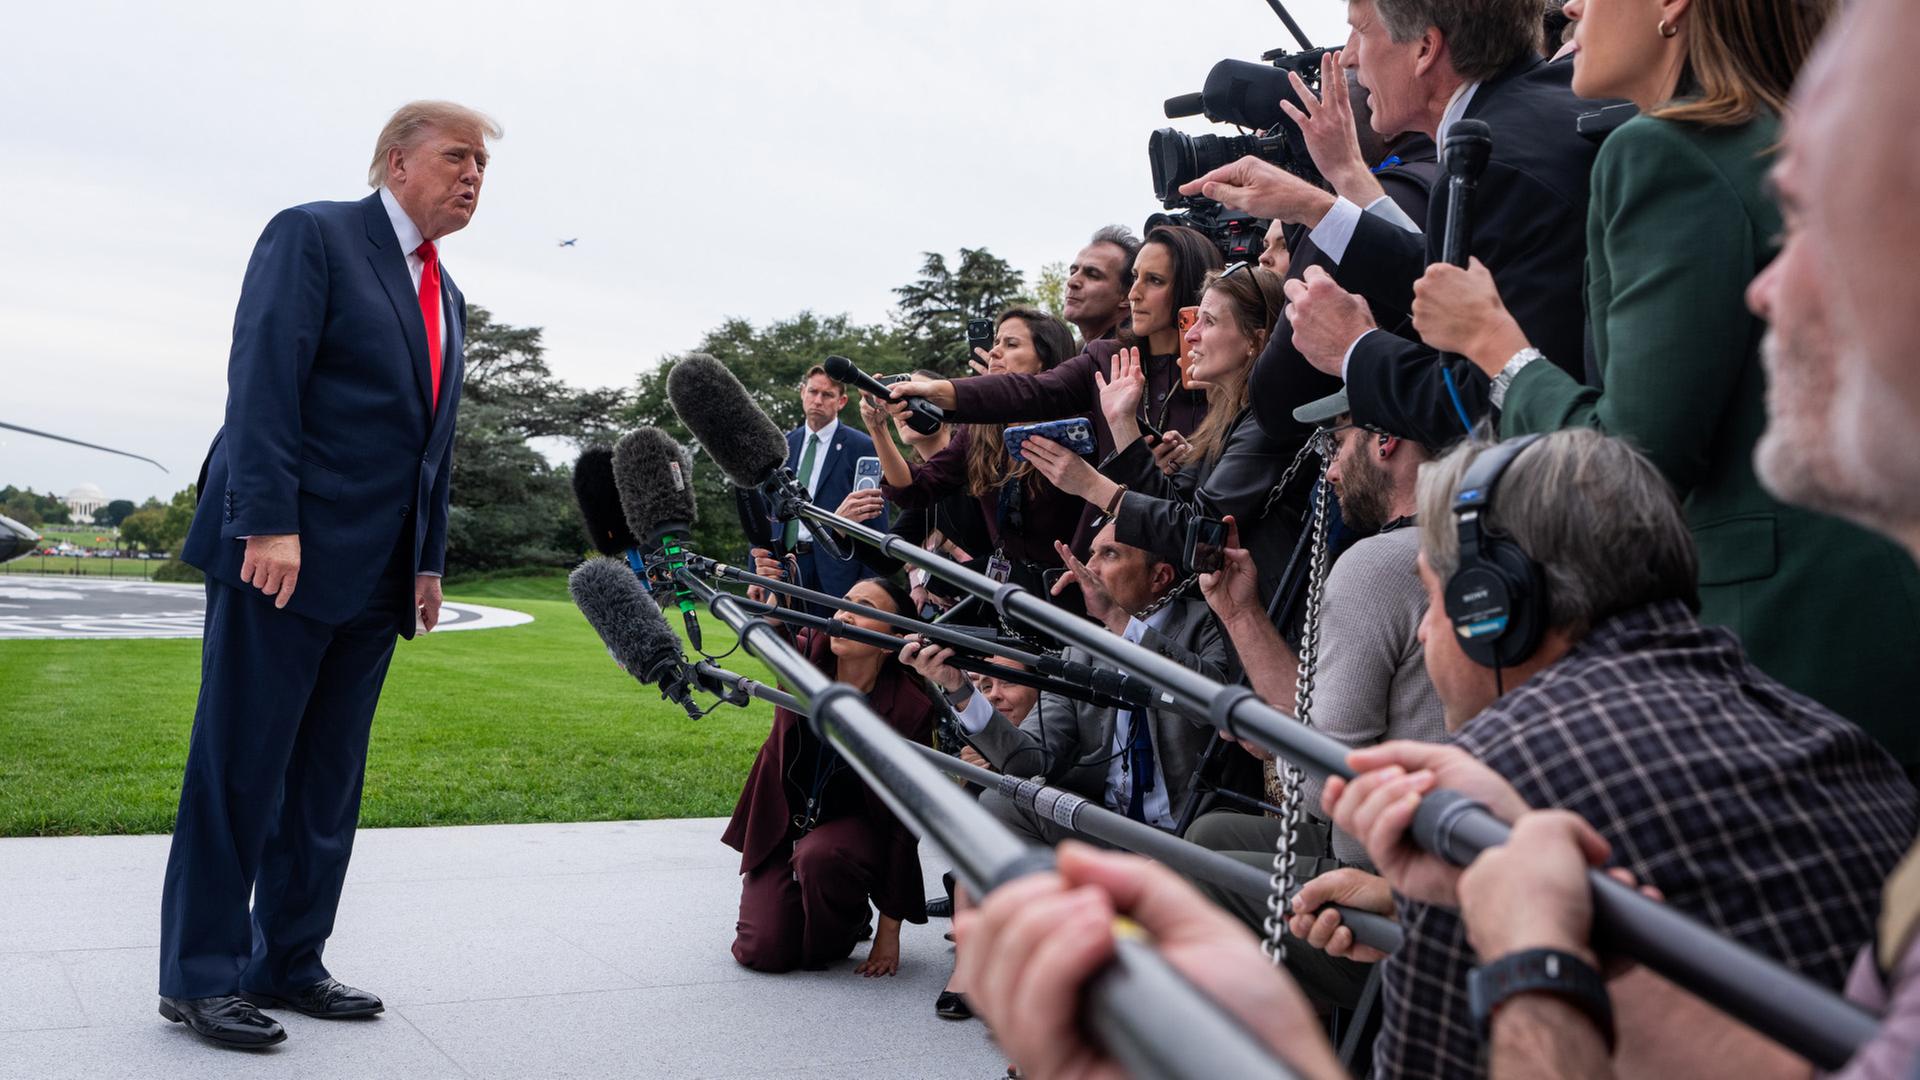
Mehrere US-Sender hatten vorübergehend die Berichterstattung über US-Präsident Trump eingestellt, weil er einzelne Medien aus dem Weißen Haus ausgeschlossen hatte. Jetzt prüft das Justizministerium rechtliche Schritte gegen sie.[mehr]
Starke Vorgaben aus den USA dürften den DAX heute weiter anschieben. Die Hoffnung auf eine diplomatische Lösung im Nahen Osten sorgt für freundliche Stimmung. An der Wall Street waren KI-Aktien gefragt.[mehr]